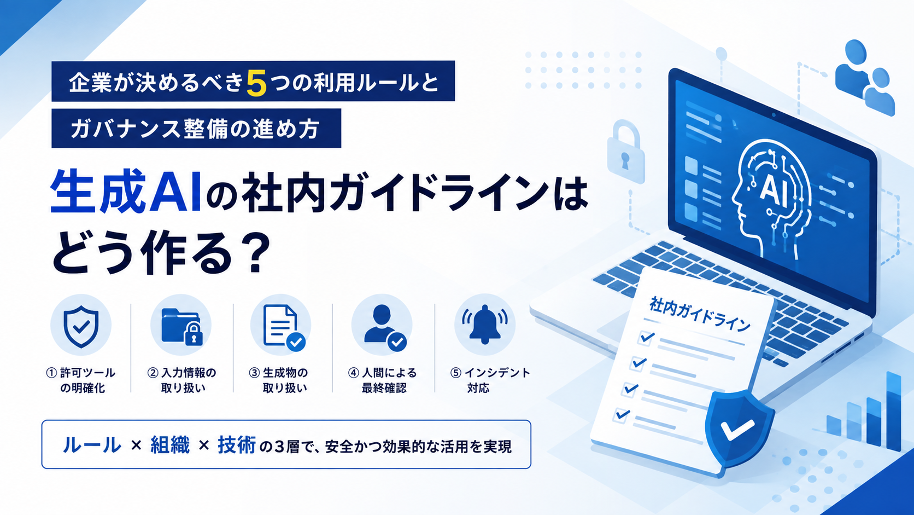
| 結論:生成AIの社内ガイドラインでは、「許可するツール」「入力できる情報」「生成物の取り扱い」「最終確認」「インシデント対応」の5点を、現場が判断できる粒度まで具体化することが重要です。 特に「機密情報を入力しない」といった抽象的な禁止だけでは、実務上の判断が社員ごとに分かれる可能性があります。情報区分と利用するAIの種類を掛け合わせた利用可否マトリクスを用意すると、日常業務での判断基準を明確にしやすくなります。 また、ガイドラインだけでリスクを管理するのではなく、責任体制・教育・申請フローなどの「組織」と、可視化・DLP(Data Loss Prevention/情報漏えい防止)・アクセス制御などの「技術」を組み合わせ、「ルール×組織×技術」の3層でガバナンスを整備することが有効です。 |
30秒でわかるFAQ
Q. 生成AIの社内ガイドラインには何を書けばよいですか?
A. 「許可するツール」「入力できる情報」「生成物の取り扱い」「最終確認」「インシデント対応」の5点を最低限整理します。
Q. 「機密情報を入力しない」と決めるだけでは不十分ですか?
A. 「機密情報」の範囲や、匿名化・部分入力などの条件、どのAIなら扱えるかが曖昧だと、社員ごとに判断が分かれる可能性があります。
Q. ガイドラインを作れば生成AIのリスクを管理できますか?
A. ガイドラインは土台ですが、利用実態の把握、教育、申請・審査、DLPやアクセス制御などの仕組みを組み合わせることが重要です。
■ この記事がおすすめな人
・生成AIを全社導入・全社展開しようとしている企業のDX・IT・情報システム担当者
・ChatGPT、Microsoft 365 Copilotなどの業務利用ルールを検討している担当者
・機密情報や個人情報の扱いに不安があり、入力可否を明確にしたい企業
・すでにガイドラインを作成したものの、現場で判断がばらついている企業
はじめに|生成AI活用の拡大に合わせ、社内ルールも具体化が必要になる
生成AIは、資料作成、要約、翻訳、リサーチ、アイデア出し、社内ナレッジ検索など、さまざまな業務で利用されるようになっています。生成AIを適切に活用できれば、情報収集や文書作成にかかる時間を減らし、社員がより判断や対話が必要な業務に時間を使いやすくなる可能性があります。
一方で、利用が広がるほど、社員が個人判断でAIサービスを使う、機密情報を入力する、生成された内容を十分に確認せず社外へ提出するといったリスクも考慮する必要があります。2026年3月31日には経済産業省・総務省が「AI事業者ガイドライン(第1.2版)」を公表しており、企業においてもAIの利用方針やリスク管理を自社の業務に合わせて具体化していくことが重要になっています。
本記事では、生成AIの社内ガイドラインを作る際に押さえたい5つの利用ルールを中心に、情報区分とAIの利用可否を整理する方法、ガバナンスの全体設計、策定から運用までの進め方を実務目線で解説します。
※本記事は2026年8月時点の公開情報をもとに作成しています。サービスの仕様や契約条件、関連制度は変更される可能性があるため、実際の運用時には最新情報をご確認ください。
生成AIの社内ガイドラインはなぜ必要なのか?
生成AIの社内ガイドラインを設ける目的は、AI利用を一律に制限することではありません。企業として許容できる利用範囲を示し、社員が業務の中で迷わず判断できる状態をつくることにあります。
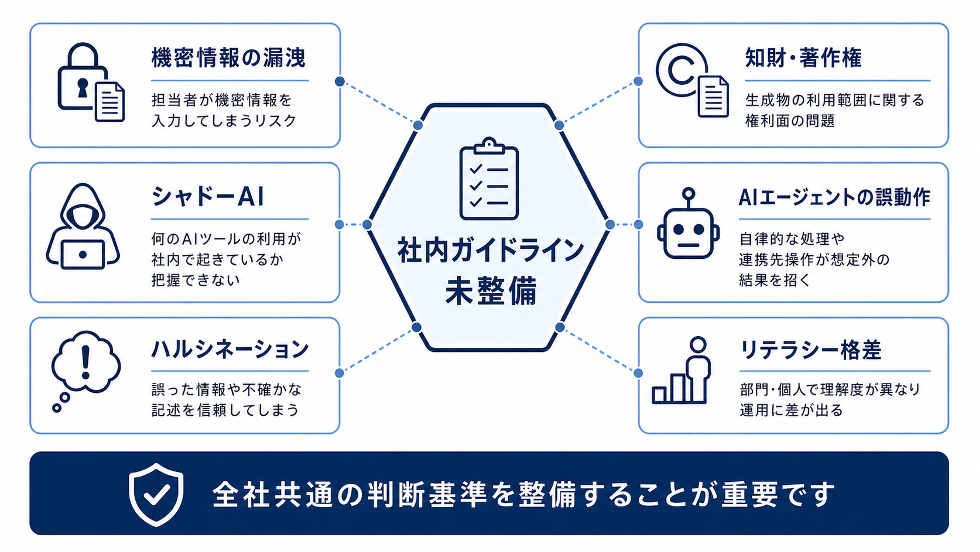
生成AIを統制せずに利用した場合に想定される論点は、機密情報の漏洩だけではありません。利用実態を会社側が把握できないシャドーAI、誤った情報をもっともらしく生成するハルシネーション、著作権・知財リスク、AIエージェント型ツールの誤動作、社員ごとのリテラシー差など、複数の観点があります。
・機密情報の漏洩:顧客情報、技術情報、見積情報などを許可されていないAIへ入力してしまう
・シャドーAI:会社が許可していないAIサービスの利用状況を把握できず、問題発生時の調査が難しくなる
・ハルシネーション:生成された誤情報を確認せず、提案資料や公開物に利用してしまう
・著作権・知財リスク:生成物が第三者の著作物と類似し、依拠性が認められるなどして権利侵害につながる可能性がある
・AIエージェントの誤動作:外部ツールやシステムを操作するAIが意図しない処理を行う可能性がある
・リテラシー格差:部門や個人によって利用方法・リスク認識に差が生じる
これらをすべて社員個人の注意だけに委ねると、業務ごとに判断基準が変わりやすくなります。そのため、企業として「使ってよいAI」「入力してよい情報」「人による確認が必要な業務」などを共通ルールとして整理することが、ガバナンスの出発点になります。
生成AIガイドラインで決めるべき「5つの利用ルール」
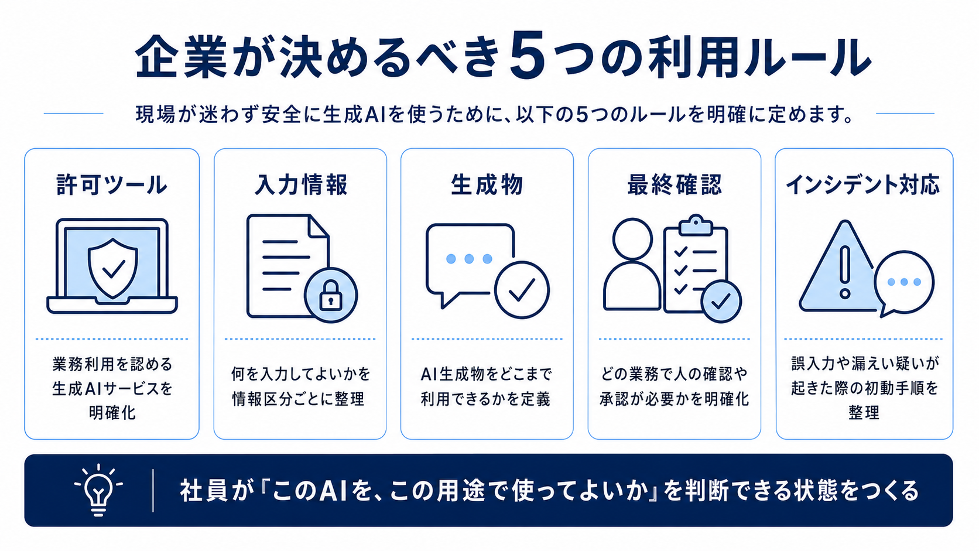
生成AIの社内利用ルールは、項目を増やせばよいわけではありません。まずは日常業務で社員が迷いやすい判断を優先して整理することが有効です。本記事では、生成AIガイドラインで最低限検討したい内容を、以下の5つに整理します。
・ルール① 許可するツール:どの生成AIを業務で利用できるか
・ルール② 入力できる情報:どの情報を生成AIへ入力できるか
・ルール③ 生成物の取り扱い:AIが作った内容をどのように利用できるか
・ルール④ 最終確認:どの業務で人の確認・承認が必要か
・ルール⑤ インシデント対応:誤入力や漏洩疑いが発生した際にどう動くか
ルール① 許可するツール|どの生成AIを業務で利用できるか
何を決めるか
まず、会社として業務利用を許可する生成AIサービスを明確にします。たとえば、法人契約した生成AI、Microsoft 365 Copilotのような業務環境に組み込まれたAI、自社で構築したAIアプリなどを許可対象として整理し、未許可の個人契約サービスを業務で利用しないというルールを設ける方法があります。
具体例
・会社が法人契約・管理している生成AI:利用可
・会社が承認した業務ツール内のAI機能:利用可
・自社開発AIアプリ:定められた用途・利用者の範囲で利用可
・個人契約・未許可のAIサービス:業務利用は不可または事前申請
曖昧だとどうなるか
許可ツールが明確でないと、社員が「無料で使えるから」「個人で普段使っているから」といった理由で新しいAIサービスを業務に利用する可能性があります。会社側から利用実態が見えない状態になると、どの情報がどのサービスに入力されたかを把握しにくくなり、シャドーAIの問題につながります。
実務上のポイント
ツール名だけを固定的に列挙すると、新サービスや新機能が登場するたびにルール改定が必要になります。そのため、「法人契約の有無」「管理者による制御の可否」「入力データの取り扱い」「学習利用の設定」「アクセス制御・ログ取得の可否」など、許可判断の基準も合わせて設けると運用しやすくなります。
ルール② 入力できる情報|生成AIに何を入力してよいか
何を決めるか
生成AIガイドラインの中でも、入力情報のルールは特に具体化が必要な領域です。「機密情報を入力しない」とだけ定めても、どこからが機密情報なのか、社内資料は入力できるのか、匿名化すれば利用できるのかといった判断が残ります。
そこで、既存の情報管理規程をもとに、「公開情報」「社内一般情報」「機密情報」「個人情報」などの区分を設け、それぞれについて入力可否を定義する方法が考えられます。
具体例
・公開情報:カタログ、公開規格、Webサイトに掲載済みの情報
・社内一般情報:社内手順書、一般的な議事メモ、社内向けの共有資料
・機密情報:設計図面、ソースコード、顧客データ、価格・見積情報、未公開の企画情報
・個人情報:従業員・顧客担当者の氏名、連絡先等
曖昧だとどうなるか
同じ「社内資料」でも、一般的な業務手順書と、顧客の未公開情報を含む提案資料ではリスクが異なります。情報区分を明確にしないまま「社内資料は入力禁止」「法人版AIなら入力可」といった大きな括りだけで運用すると、現場に不要な制約をかけるか、逆に必要な統制が抜ける可能性があります。
実務上のポイント
入力可否は、情報の種類だけでなく「どのAIに入力するか」と掛け合わせて考える必要があります。同じ機密情報でも、個人契約のAI(未許可ツール)、法人契約のSaaS型AI、自社AI・社内AIでは、契約条件や技術的な統制が異なるためです。
個人情報を扱う場合は、AIサービスの契約・設定だけで判断せず、個人情報保護法、自社の個人情報管理規程、利用目的、第三者提供・委託に当たるかといった観点も確認する必要があります。個人情報保護委員会は、生成AIサービスに個人情報を含むプロンプトを入力する場合、特定した利用目的の達成に必要な範囲内であることや、サービス提供者が個人データを機械学習に利用するか等を確認するよう注意喚起しています。
「どの情報を、どのAIに入れてよいか」を利用可否マトリクスで示す
入力情報のルールを現場で使える形にするには、「情報区分×AIの種類」のマトリクスで示す方法が有効です。文章だけで条件を並べるよりも、社員が「この情報を、このAIに入れてよいか」を短時間で確認しやすくなります。以下は整理イメージです。実際の可否は、各社の情報管理規程、AIサービスの契約条件、管理機能、システム構成などに応じて設計する必要があります。
| 情報区分 | 例 | 法人契約のSaaS型AI | 自社AI・社内AI | 個人契約のAI(未許可ツール) |
| 公開情報 | カタログ、公開規格、Webサイト情報 | ○ | ○ | × |
| 社内一般情報 | 社内手順書、一般的な議事メモ | ○ | ○ | × |
| 機密情報 | 設計図面、ソースコード、顧客データ、見積 | △ | ○ | × |
| 個人情報 | 従業員・顧客担当者の個人データ | × | △ | × |
※上表は考え方を示す例です。実際の利用可否は各社の契約・規程・セキュリティ設計に合わせて定義してくださ
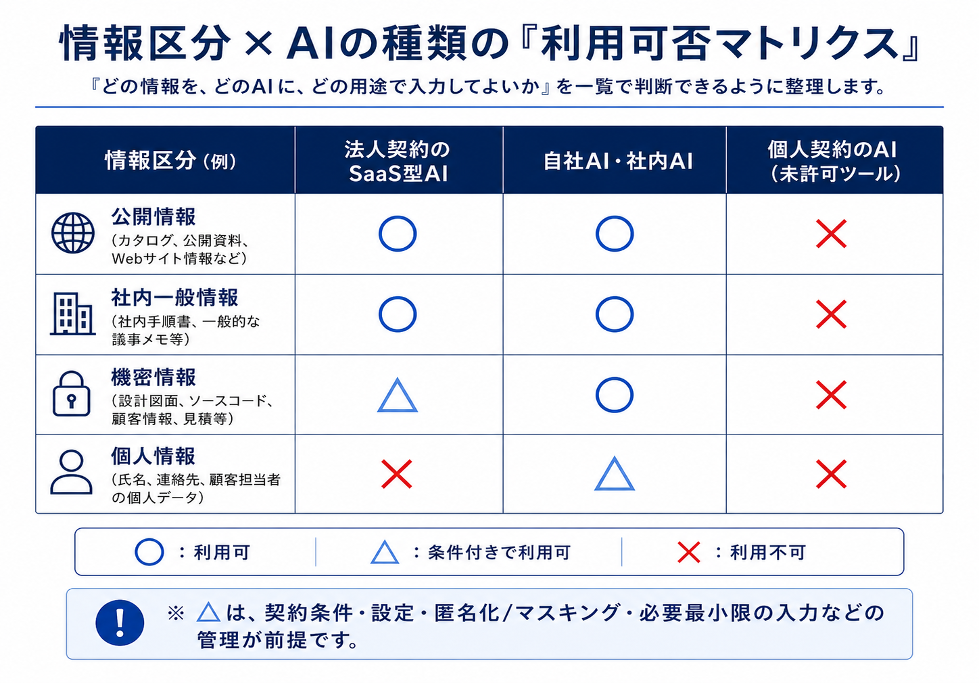
このマトリクスで特に重要なのが「△」の扱いです。たとえば、機密情報をSaaS型AIで扱う場合に、氏名・固有名詞の削除やマスキング、必要部分だけを入力する、といった条件付き利用を認める設計が考えられます。条件付きで許可する場合は、社員の注意だけに依存せず、DLP(Data Loss Prevention/情報漏えい防止)や入力制御などの仕組みで条件遵守を支援できないかも合わせて検討すると実効性が高まります。
ルール③ 生成物の取り扱い|AIが作った内容をどのように扱うか
何を決めるか
生成AIへの入力だけでなく、AIが生成した内容をどのように利用するかもガイドラインに含めます。生成AIは自然な文章や画像を作成できますが、内容の正確性や権利関係が自動的に保証されるわけではありません。特に、対外資料、顧客提案、Web公開物、契約・法務関連、設計・開発など、誤りが与える影響が大きい用途では確認方法を明確にする必要があります。
具体例
・生成AIの回答を事実確認せず、そのまま対外資料に利用しない
・引用・著作権・知的財産に関わる内容は、必要な確認を行う
・顧客向け資料や公開物は、担当者または責任者が内容を確認する
・AI生成であることの表示が必要な場面・不要な場面を社内で整理する
実務上のポイント
「生成AIを使ってよいか」だけではなく、「生成された内容をどこまでそのまま使ってよいか」を定義することがポイントです。たとえば、社内のアイデア出しや文章のたたき台と、顧客へ提出する最終成果物では、求められる確認レベルを分けることが考えられます。
ルール④ 最終確認|どの業務で人間の確認・承認が必要か
何を決めるか
生成AIを業務に取り入れる際は、人がどの段階で確認するかを決めます。Human-in-the-Loop(人による確認・承認)を適切に設けることで、AIの出力をそのまま重要な意思決定や対外行為に使うことを防ぎやすくなります。
一方、すべての生成物を一律に上司承認とすると、AI活用による業務効率化を損なう可能性があります。そのため、業務リスクに応じて確認レベルを分ける方法が実務的です。
確認レベルの例
・低リスク:社内のアイデア出し、文章のたたき台などは利用者自身が確認
・中リスク:社内共有資料や調査結果は、出典・数値・前提を担当者がファクトチェック
・高リスク:顧客提案、公開物、設計・契約等の重要成果物は、責任者や専門部門が確認・承認
実務上のポイント
確認ルールを設計するときは、「AIを使ったかどうか」だけではなく、「その成果物が誰に使われるか」「誤りが起きた場合の影響はどの程度か」で判断する方が、実務に合わせやすくなります。

ルール⑤ インシデント対応|誤入力・漏洩疑いが起きたらどうするか
何を決めるか
ガイドラインには、事故を防ぐためのルールだけでなく、問題が起きた後の初動も含めます。たとえば、機密情報を誤って未許可のAIへ入力した、個人情報を送信した可能性がある、生成AIの回答を誤って社外へ公開した、といった事象が発生したときに、誰へ報告し、どのように対応するかを決めておきます。
最低限決めたい内容
・報告窓口:情報システム、セキュリティ、法務等のどこへ連絡するか
・初動:利用停止、共有停止、公開物の取り下げなど何を行うか
・記録:入力した情報、使用したAI、発生日時、利用者、影響範囲をどう残すか
・調査・判断:誰がサービス提供者への確認や社内調査を行うか
・再発防止:ルール・教育・技術制御のどこを見直すか
実務上のポイント
インシデント対応では、社員が問題を隠さず早期に報告できる運用も重要です。報告の遅れは影響範囲の把握や対応を難しくするため、報告窓口と初動手順をシンプルにし、「迷った場合はまず相談する」状態を作ることが望まれます。
ガイドラインだけでは不十分|ルール・組織・技術の3層でガバナンスを整備する
生成AIガイドラインはガバナンスの土台ですが、文書を公開しただけでリスクがなくなるわけではありません。ルールを実際の業務で機能させるためには、「誰が判断するか」「社員がどう学ぶか」「違反や誤入力を仕組みでどう防ぐか」まで設計する必要があります。
| 層 | 目的 | 主な施策 | 責任部署(例) |
| 第1層 ルール・ポリシー | 全社共通の判断基準を定める | 生成AI利用ガイドライン 情報区分ルール 利用可否マトリクスの策定 生成物の取り扱い基準 | 情報システム部門・法務部門 |
| 第2層 組織・プロセス | 運用と教育で現場に定着させる | 推進体制・教育 社内周知 利用申請・審査 インシデント対応 定期的な見直し | 情報システム部門・事業部門・人事部門 |
| 第3層 技術 | 技術でルールを担保する | 利用可視化 アクセス制御 DLP ログ監査 ガードレール | 情報システム部門・セキュリティ部門 |
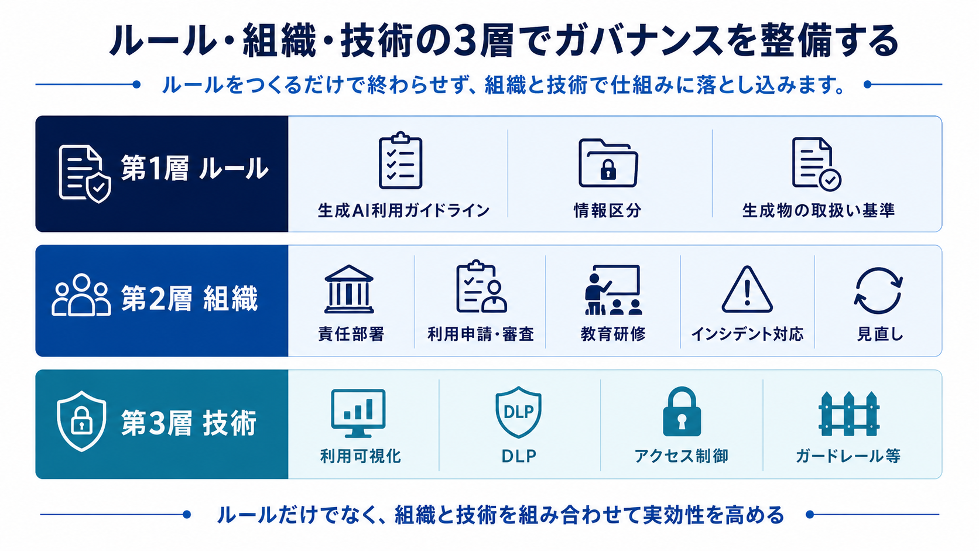
たとえば、「個人契約AIへ機密情報を入力しない」とルールで定めるだけではなく、未許可AIへのアクセスを警告・ブロックする、機密情報を検知するDLPを適用する、利用状況を可視化する、といった技術的な対策を組み合わせることで、ルールの実効性を高めやすくなります。
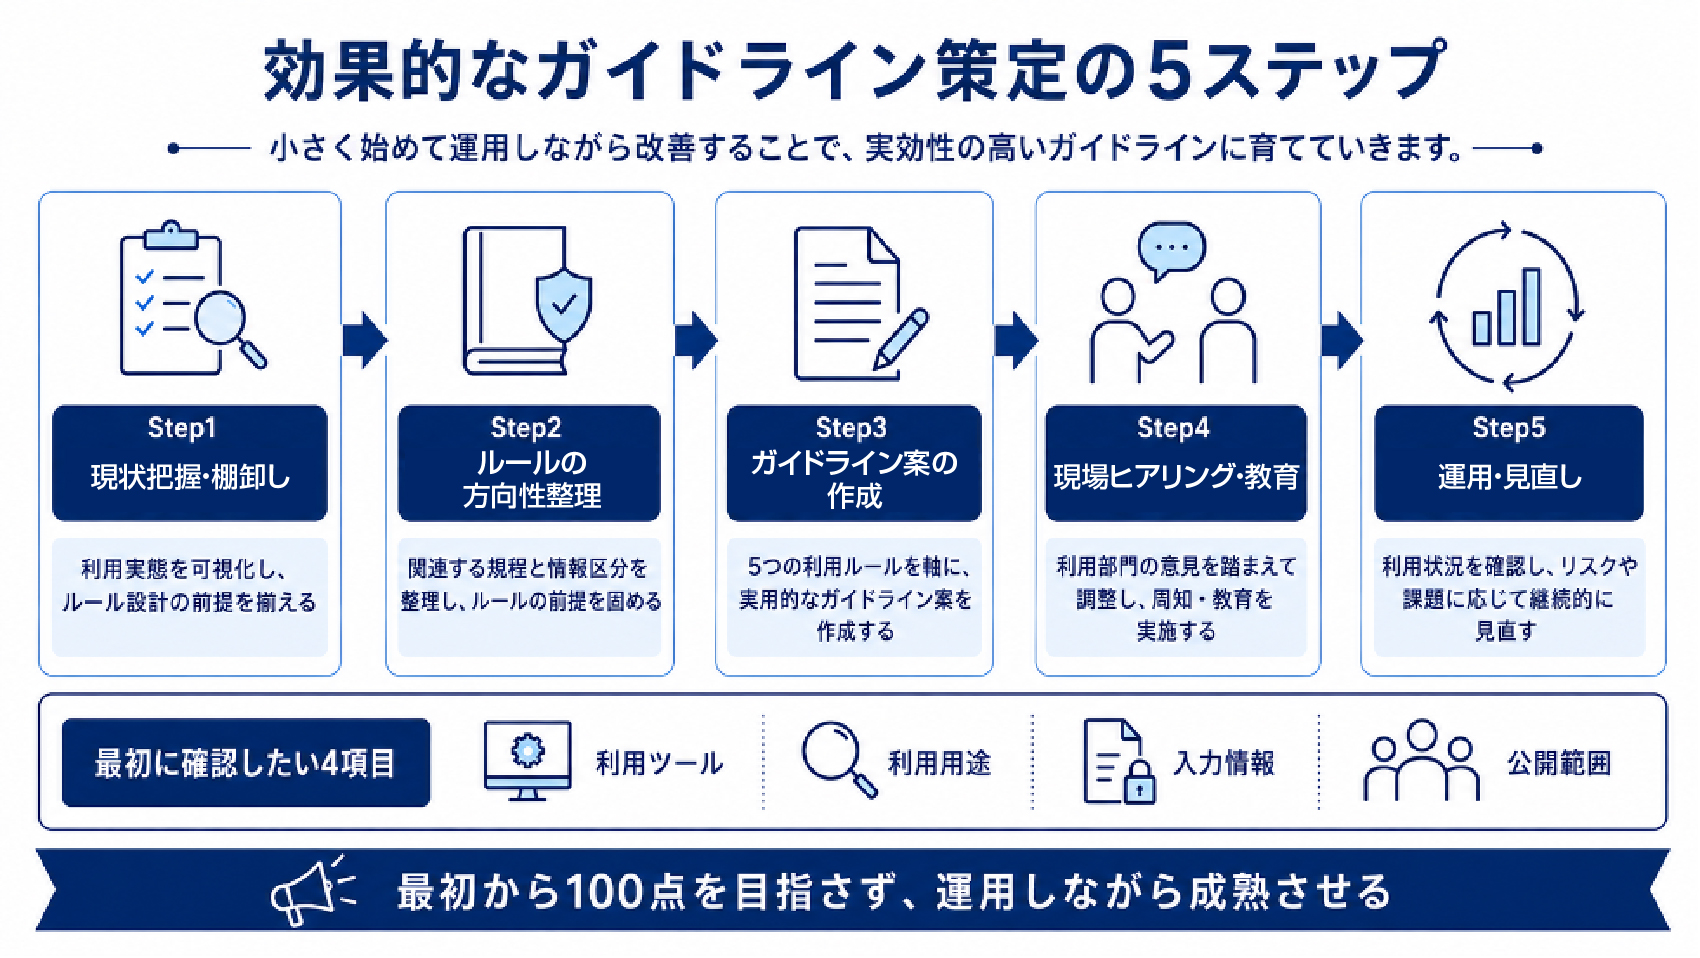
生成AIガイドラインの作り方|5つのステップ
生成AIの社内ガイドラインは、最初から細部まで完成させようとすると、策定に時間がかかる一方で、技術や利用状況の変化に追いつきにくくなる可能性があります。まずはたたき台を短期間で作り、現場ヒアリングと教育を通じて運用しながら改善する進め方が現実的です。
Step1|現状把握・棚卸し
まず、社内でどの生成AIが利用されているかを把握します。会社が導入しているツールだけでなく、部門独自の導入や個人契約AIの業務利用がないかも確認します。初期の棚卸しでは、①利用ツール(どのAIを使っているか)、②利用用途(何に使っているか)、③入力情報(何を入力しているか)、④公開範囲(生成物を社内利用に留めるか、社外・顧客向けに利用するか)の4項目を最低限確認すると整理しやすくなります。必要に応じて、利用者、利用頻度、契約・管理状況なども追加し、ルールで優先的に扱うべきリスクを明確にします。
Step2|ルールの方向性整理
5つの利用ルールの方向性を整理するため、生成AI専用のルールをゼロから作るのではなく、既存の情報管理規程、個人情報保護規程、セキュリティ規程、クラウド・SaaS利用ルールなどを確認します。既存の「公開・社内・機密」等の区分を流用できれば、社員にとっても理解しやすく、既存統制との不整合を減らしやすくなります。
Step3|ガイドライン案の作成
許可するツール、入力できる情報、生成物の取り扱い、最終確認、インシデント対応の5項目を中心に、まずは初版を作成します。判断が必要なケースを例示し、現場が「自分の業務ではどうすればよいか」を想像できる書き方にすることが重要です。
Step4|現場ヒアリング・教育
営業、開発、管理部門など実際に生成AIを利用する部門へヒアリングし、「このルールでは業務が止まる」「この情報はどの区分かわからない」といった点を確認します。ガイドラインの公開と同時に、なぜこのルールが必要なのかを説明する研修やeラーニングを組み合わせると、形骸化を防ぎやすくなります。
Step5|運用・見直し
生成AIサービスの機能、契約条件、社内ユースケース、制度・ガイドラインは変化します。利用状況やインシデント、現場からの問い合わせ、例外申請などを確認し、必要に応じて許可ツール、情報区分、承認ルールを更新します。公開して終わりではなく、運用を通じて成熟させる考え方が重要です。
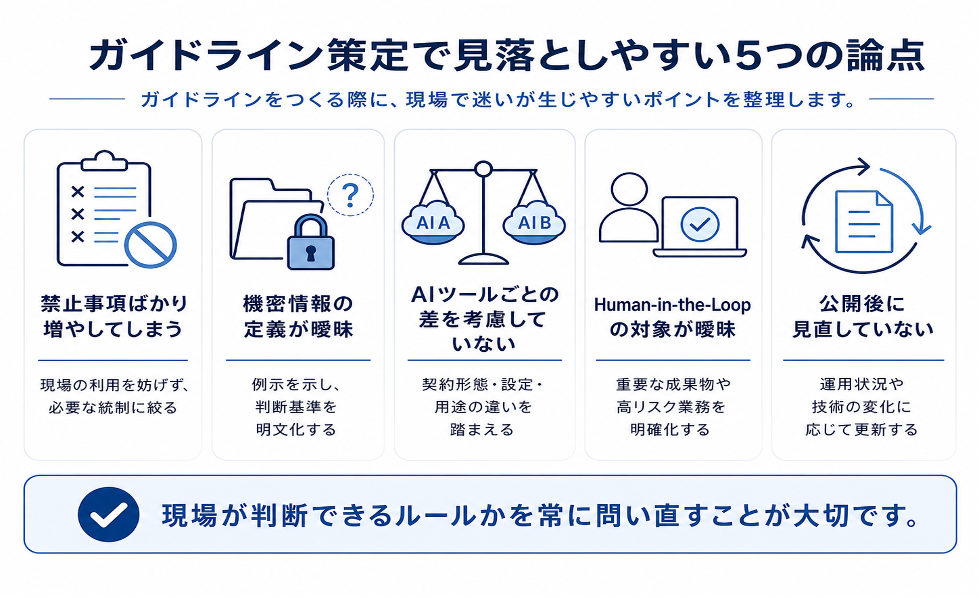
生成AIガイドライン策定で見落としやすい5つの論点
ガイドラインを作成しても、ルールが抽象的だったり、現場で使いにくかったりすると、実際の利用行動につながらない可能性があります。ここでは、策定時に見落としやすい論点を5つ整理します。
論点① 禁止事項ばかり増やしてしまう論点① 禁止事項ばかり増やしてしまう
リスクを意識するあまり、「入力禁止」「利用禁止」を増やすだけでは、社員が生成AIを活用できる範囲がわかりにくくなります。禁止事項と同時に、「この条件なら使える」「このAIなら扱える」といった許可条件を示すことが重要です。
論点② 「機密情報」の定義が曖昧
機密情報という言葉だけでは、社員が自分の資料をどこに分類すべきか判断できない場合があります。設計図、顧客見積、ソースコード、未公開企画など、業務に即した例を示すことで、判断しやすくなります。
論点③ AIツールごとの差を考慮していない
生成AIサービスは、契約形態、データ利用条件、管理機能、アクセス制御、ログ取得などが異なります。「生成AIはすべて同じ」と扱うのではなく、法人契約のSaaS型AI、自社AI・社内AI、個人契約のAI(未許可ツール)などに分けてルールを設計する必要があります。
論点④ Human-in-the-Loopの対象が曖昧
「AIの回答は人が確認する」とだけ定めると、誰が、どこまで、どの成果物を確認するかが不明確です。対外資料、設計、契約等の高リスク業務では承認者を明確にし、低リスク業務では過度な承認を求めないように設計します。
論点⑤ 公開後に見直していない
ガイドライン策定時には存在しなかったAIサービスや機能が追加されることがあります。利用状況や技術・制度の変化を踏まえ、定期的または重要な変更時に見直す運用を設けることが重要です。
ガイドラインを「守ってもらう」だけでなく、既存セキュリティツールで支える
生成AIガイドラインを運用する際は、社員の注意だけでなく、既存のセキュリティサービスでどこまで統制を支援できるか確認することも有効です。製品・契約プラン・設定によって対応範囲は異なりますが、クラウド型セキュリティサービスの中には、生成AIアプリの利用可視化、未許可アプリの監視・ブロック、DLPによる機密情報保護、アクセス制御などに対応するものがあります。
・生成AIアプリの可視化:組織内で利用されている生成AIアプリや利用状況を把握し、未承認ツールの利用を発見しやすくする
・アクセス制御・ブロック:承認・未承認の分類やポリシーに基づき、特定アプリへのアクセスを制御する
・DLPによる機密情報保護:機密情報の検知・分類とポリシーを組み合わせ、意図しない共有や送信を抑制する
・セッション・ブラウザ上の制御:製品によっては、アップロードやダウンロード等の操作に対する制御を設定できる場合がある
・ログ・監査:利用状況やポリシー違反等を記録・確認し、監査やインシデント調査に活用する
・ポリシーに応じた追加制御:製品によっては、リスク評価やデータ分類等を用いた追加の制御を設定できる場合がある
すべての企業が同じ機能を導入する必要はありません。また、上記の機能がすべてのSASE・SWG製品や契約プランで利用できるわけではありません。まずは自社で利用しているセキュリティサービスの公式仕様、契約エディション、設定状況を確認し、既存機能でどこまでガイドラインを技術的に支援できるかを整理することが第一歩になります。
【注意事項】生成AIガイドライン策定で気をつけること
注意① 他社のガイドラインをそのままコピーしない
業務内容、扱う情報、導入しているAI、既存のセキュリティ環境は企業ごとに異なります。公開事例はたたき台として活用し、自社の情報区分や利用実態に合わせて調整する必要があります。
注意② 禁止することを目的にしない
生成AI利用を制限すること自体が目的になると、社員がルールの外でツールを使う可能性もあります。許可できる範囲と条件を示し、安全に活用するためのルールとして設計することが重要です。
注意③ 利用ツールの契約・設定を確認する
同じサービス名でも、個人向け・法人向けプランや管理設定によってデータの取り扱いや管理機能が異なる場合があります。ツール名だけで判断せず、契約条件や設定を確認します。
注意④ 現場が判断できない抽象表現を避ける
「重要情報」「慎重に利用する」といった抽象的な表現だけでは運用がばらつきます。情報区分、具体例、○・△・×の利用可否など、実務で判断できる表現に落とし込みます。
注意⑤ 教育とセットで展開する
ガイドラインを配布するだけでは、社員が背景やリスクを理解できない場合があります。なぜ入力制限が必要なのか、どのような使い方が推奨されるのかを研修や事例共有で伝えます。
注意⑥ 一度作ったルールを固定しない
AI技術や利用方法は変化するため、利用実態、インシデント、問い合わせ、新機能・新サービスの追加を踏まえて継続的に見直します。
【まとめ】生成AIガイドラインは「社員が自分で判断できる状態」を作る
生成AIの社内ガイドラインは、禁止事項を増やすための文書ではありません。社員が「この情報を、このAIに、この用途で使ってよいか」を自分で判断できるようにすることが重要です。
そのために、まずは「許可ツール」「入力情報」「生成物」「最終確認」「インシデント対応」の5つを明確にします。特に入力情報については、公開・社内一般・機密・個人情報などの情報区分と、法人契約のSaaS型AI・自社AI・社内AI・個人契約のAI(未許可ツール)を掛け合わせた利用可否マトリクスを用意すると、現場の判断をそろえやすくなります。
さらに、ルールだけに頼らず、責任部署、申請・審査、教育などの組織・プロセスと、可視化、DLP、アクセス制御などの技術的ガードレールを組み合わせることで、生成AIを安全かつ継続的に活用しやすい環境につながります。
生成AIガイドライン策定・ガバナンス整備を実務に落とし込むためには?
生成AIガイドラインを作成する際には、ルール文書そのものだけでなく、現在どのAIが使われているか、どの業務で活用したいか、どの情報を扱うか、既存のセキュリティ環境でどこまで統制できるかを一体で整理することが重要です。
ベルテクス・パートナーズでは、生成AI活用テーマの整理、ユースケース設計、社内ガイドライン・ガバナンス設計、PoC設計、導入・定着支援などを一貫して支援しています。ガイドライン策定だけでなく、利用実態の棚卸しや情報区分・利用可否の設計、既存セキュリティ環境を踏まえた統制方法まで、自社の業務とリスクに合わせて具体化したい場合は、生成AI/AIエージェント活用支援サービスをご活用ください。
| 関連サービス: 生成AI活用支援|ベルテクス・パートナーズ |
| 関連サービス |
| ・生成AI/AIエージェント活用支援サービス ・関連記事:商社×生成AI ・関連記事:生成AIで新規事業のアイデア出しはなぜ失敗するのか? |
| ・ベルテクス・パートナーズ BLOG |
FAQ|生成AIの社内ガイドラインに関するよくある質問
Q. 生成AIの社内ガイドラインとは何ですか?
A. 業務で生成AIを利用する際の許可するツール、入力できる情報、生成物の取り扱い、最終確認、インシデント対応などを定めた社内ルールです。
Q. 生成AIガイドラインはなぜ必要ですか?
A. 社員ごとの判断のばらつきを抑え、生成AIをどの条件で利用できるかを明確にするためです。
Q. ChatGPTの業務利用は禁止すべきですか?
A. 一律禁止ではなく、契約形態、管理機能、データ取り扱い、自社の情報区分を踏まえて利用可否を設計することが重要です。
Q. 個人アカウントの生成AIを仕事で使ってもよいですか?
A. 会社が管理できない個人契約AIは、業務利用を不可または事前申請とする設計が考えられます。具体的な扱いは自社規程で明確にしてください。
Q. 生成AIに入力してはいけない情報は何ですか?
A. 機密情報や個人情報などが代表的ですが、禁止範囲はサービスの契約条件や自社の情報区分によって異なります。情報区分ごとの利用可否を明示することが重要です。
Q. 機密情報とはどこまで含まれますか?
A. 設計図面、ソースコード、顧客データ、見積、未公開企画などが例として挙げられます。既存の情報管理規程に合わせて定義するのが基本です。
Q. 個人情報を生成AIに入力できますか?
A. 一律には判断できません。AIサービスの契約・設定に加え、個人情報保護法、自社の個人情報管理規程、利用目的、第三者提供・委託に当たるか等を確認する必要があります。特に個人データを入力する場合は、サービス提供者による機械学習等への利用条件も確認してください。
Q. 法人版の生成AIなら機密情報を入力できますか?
A. 法人契約であっても無条件に入力できるとは限りません。データ利用条件、管理設定、アクセス制御、自社の情報区分を確認したうえで判断します。
Q. AI生成物はそのまま顧客へ提出できますか?
A. 重要な対外成果物は、内容の正確性や権利関係を人が確認したうえで利用することが望まれます。
Q. AI生成物の著作権確認は必要ですか?
A. 対外利用や商用利用では、生成物の権利関係や第三者の著作物との類似等を必要に応じて確認する運用が考えられます。
Q. Human-in-the-Loopとは何ですか?
A. AIの処理や生成結果について、人が確認・判断・承認する仕組みです。重要な成果物や高リスク業務で特に重要になります。
Q. 生成AI利用時のインシデント対応は何を決めればよいですか?
A. 報告窓口、初動、記録項目、調査担当、再発防止の流れをあらかじめ決めておくと対応しやすくなります。
Q. 生成AIガイドラインは誰が作るべきですか?
A. 情報システムやDX部門だけでなく、法務、知財、セキュリティ、実際の利用部門などが関与し、業務とリスクの両面から検討することが有効です。
Q. 生成AIガイドラインはどのくらいの頻度で見直すべきですか?
A. 固定した頻度だけでなく、新しいAIの導入、契約変更、重大なインシデント、制度変更などのタイミングでも見直すことが重要です。
Q. 生成AIガイドラインを作った後に何をすべきですか?
A. 社員教育、利用状況の可視化、アクセス制御、DLP、問い合わせ・例外申請の運用などを整備し、ルールが実際に機能する状態を作ります。
参考資料
・経済産業省「AI事業者ガイドライン(第1.2版)」:2026年3月31日公表。AI事業者が取り組むべきガバナンスやリスク管理の基本的な考え方を参照。
・経済産業省「AI事業者ガイドライン検討会」:ガイドラインの改訂履歴・関連資料を参照。
・個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」:生成AIへ個人情報・個人データを入力する際の利用目的、機械学習への利用等に関する注意点を参照。個人情報保護委員会 公式ページ
・Microsoft Learn「組織向けに生成AIアプリを管理する」:生成AIアプリの検出・監視・ブロック等の機能例を参照。Microsoft Learn 公式ページ
・Microsoft Learn「Microsoft Defender for Cloud Apps の使用を開始する」:アプリ可視化、DLP、クラウドアプリ制御等の機能例を参照。Microsoft Learn 公式ページ
・文化庁「AIと著作権について」:生成AIと著作権に関する基本的な考え方、チェックリスト等を参照。 文化庁 公式ページ