| 結論:AIエージェント時代のガバナンスでは、従来の生成AIで重視してきた「許可ツール」「入力情報」「生成物の確認」に加え、「アクセス権限」「実行範囲」「行動履歴」まで管理対象を広げる必要があります。AIエージェントは、回答生成だけでなく、情報取得、判断、ツール操作、実行まで担いうるため、企業では誤回答に加えて、誤った判断や設定に基づく操作・実行のリスクも想定した統制が必要です。本記事では、こうした操作・実行に関するリスクを便宜上「誤実行リスク」と表現します。重要なのは、AIエージェントを一律に禁止するのではなく、業務リスクに応じて自律性を設計し、ルール・体制・技術を組み合わせて統制することです。 |
30秒でわかるFAQ
Q. AIエージェントのガバナンスでは何が変わりますか?
A. 入出力管理だけでなく、AIがアクセスできるデータや実行できる操作、行動履歴まで管理対象が広がります。
Q. 従来の生成AIガイドラインをそのまま使えますか?
A. 基本的な考え方は活用できますが、権限管理・実行制御・監視など、AIエージェント特有の論点を追加して検討する必要があります。
Q. AIエージェントはすべて人が承認すべきですか?
A. 一律の承認ではなく、業務・データ・権限・実行内容のリスクに応じて、自動実行・条件付き実行・承認必須を使い分ける考え方が有効です。
■ この記事がおすすめな人
・AIエージェントの業務活用を検討している企業のDX・AI推進担当者
・生成AIの利用ルールはあるものの、AIエージェントの統制に不安がある担当者
・AIエージェントのPoC・導入に向け、権限・承認・監視の考え方を整理したい担当者
近年、企業の生成AI活用は、チャットによる要約・検索・文章作成といった個人単位の活用から、業務プロセスそのものにAIを組み込む段階へと広がりつつあります。なかでもAIエージェントは、単に回答を生成するだけではなく、必要な情報を取得し、複数の処理を組み合わせ、外部ツールや社内システムを操作しながらタスクを進められる点が特徴です。
たとえば営業領域では、顧客情報や過去の商談履歴を参照して提案準備を支援するだけでなく、スケジュールを確認し、候補日時を整理し、メールの下書きや送信までつなげる活用が考えられます。バックオフィスでも、申請内容の確認、社内システムへの転記、関係者への通知など、これまで人が複数のシステムを行き来していた業務を一連の流れとして支援できる可能性があります。
一方で、AIが業務の「提案」だけでなく「実行」に関与するほど、誤った判断の影響範囲も広がります。そのため、従来の生成AIで重視されてきた入力情報や生成物の管理に加え、アクセスできるデータ、実行できる操作、人が承認すべきポイント、問題発生時の追跡・停止方法までを設計することが重要になります。本記事では、この変化を踏まえ、AIエージェント時代のガバナンスを実務でどのように整理すべきかを解説します。
なぜ、AIエージェント時代にガバナンスが求められるのか?
企業の生成AI活用は、「便利なチャットツールを使う段階」から、「AIを業務プロセスに組み込む段階」へ移行しつつあります。従来は、社員が生成AIに質問し、得られた回答を人が確認して業務に反映する使い方が中心でした。AIエージェントでは、社内外のデータや業務システムと連携しながら、複数ステップの処理を連続的に進めることが可能になります。
たとえば、商談準備のために顧客情報を収集し、過去の提案資料を参照し、会議日程を調整し、メールを作成して送信するといった一連の処理をAIが支援または実行する場面が想定されます。こうした活用が進むと、人が個別に行っていた検索・判断・転記・連絡をまとめて支援できるため、業務負荷の軽減や処理スピードの向上につながる可能性があります。
その一方で、AIエージェントが扱う業務範囲が広がるほど、従来とは異なる統制論点も増えます。AIがCRMやメール、カレンダー、ERP、社内データベースなどに接続する場合、「使ってよいAIか」を判断するだけでは十分ではありません。「どのデータにアクセスできるか」「何を実行できるか」「どこで人が確認するか」「問題が起きたときにどのように追跡・停止するか」まで含めて設計する必要があります。
特に重要なのは、AIエージェントの利用を「ツール単位」ではなく、「業務・データ・権限・実行内容」の組み合わせで捉えることです。同じAIエージェントでも、公開情報を検索してレポート案を作る用途と、顧客データを参照して外部へメールを送信する用途では、想定される影響や必要な統制が異なります。利用目的とリスクに応じて管理の強さを変えることが、AI活用とガバナンスを両立するうえで重要になります。
2026年8月時点では、総務省・経済産業省の「AI事業者ガイドライン(第1.2版)」が公表されているほか、経済産業省ではAIエージェント導入時のリスクに応じたガバナンス・データ保護・アイデンティティ管理等の実務的な対策整理が進められています。またNISTも、従来のサイバーセキュリティ原則は引き続き重要である一方、AIエージェント特有の脅威に合わせた適応が必要との分析を公表しています。
生成AIとAIエージェントの違いとは?
一般的な生成AIの利用では、人が指示を出し、AIが回答を返し、その内容を人が確認して業務に反映する使い方が中心です。たとえば、メール文面の作成、長文資料の要約、市場情報の整理、企画書のたたき台作成などでは、生成AIは主に回答・コンテンツ生成を支援し、最終的な判断や実行は人が担います。製品や設定によっては外部システムと連携する場合もありますが、単発のやり取りを中心に使われるケースが一般的です。
これに対してAIエージェントは、人から与えられた目的を起点に、必要な作業を分解し、情報を取得し、判断し、外部ツールを操作しながら複数ステップのタスクを進めることができます。つまり、一般的な対話型生成AIの利用が「回答・コンテンツ生成」を主に支援するのに対し、AIエージェントでは「タスクの計画・実行支援」まで役割が広がる点が大きな違いです。設定によっては、あらかじめ許可された範囲の処理をAIが自動実行する場合もあります。
たとえば「来週の顧客との商談候補日を調整する」という目的を与えた場合、AIエージェントは、CRMから顧客情報を確認し、社内カレンダーから担当者の空き時間を確認し、候補日時を整理し、メール文面を作成するといった複数の処理を連携させることができます。設定によっては、その後の送信やシステム更新まで自動化される場合もあります。
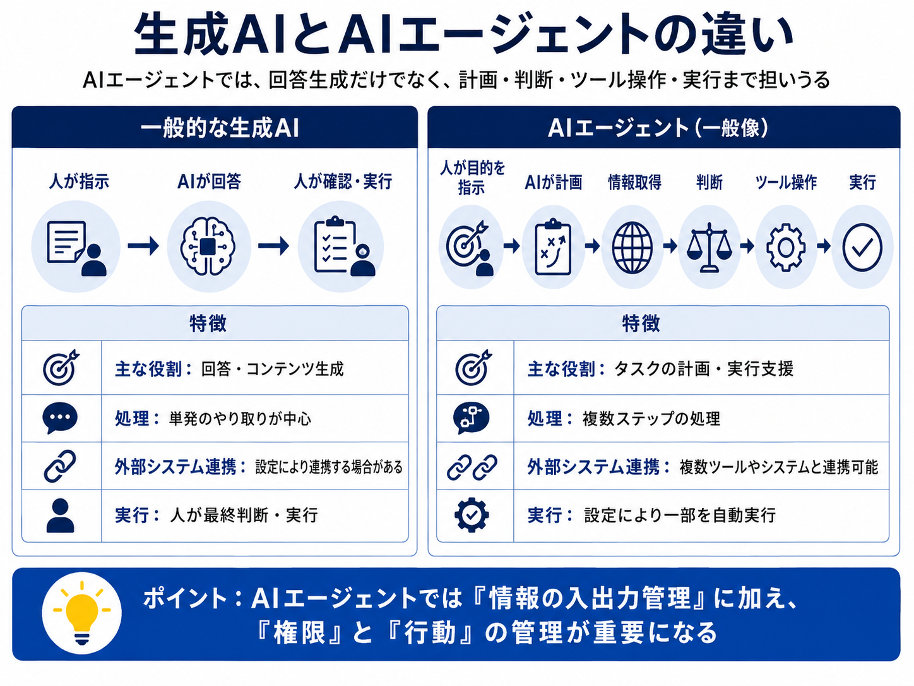
この違いを押さえることは重要です。AIエージェントでは、「何を入力し、何を出力するか」という情報の入出力管理に加え、「どのデータやシステムへアクセスできるか」「何を実行できるか」といった権限と行動の管理まで対象を広げる必要があります。
関連記事|【商社×生成AI】商社の生成AI活用事例とは?大手商社の取り組みと新規事業につなげるポイントを解説
なぜ従来の生成AIガバナンスでは足りないのか?
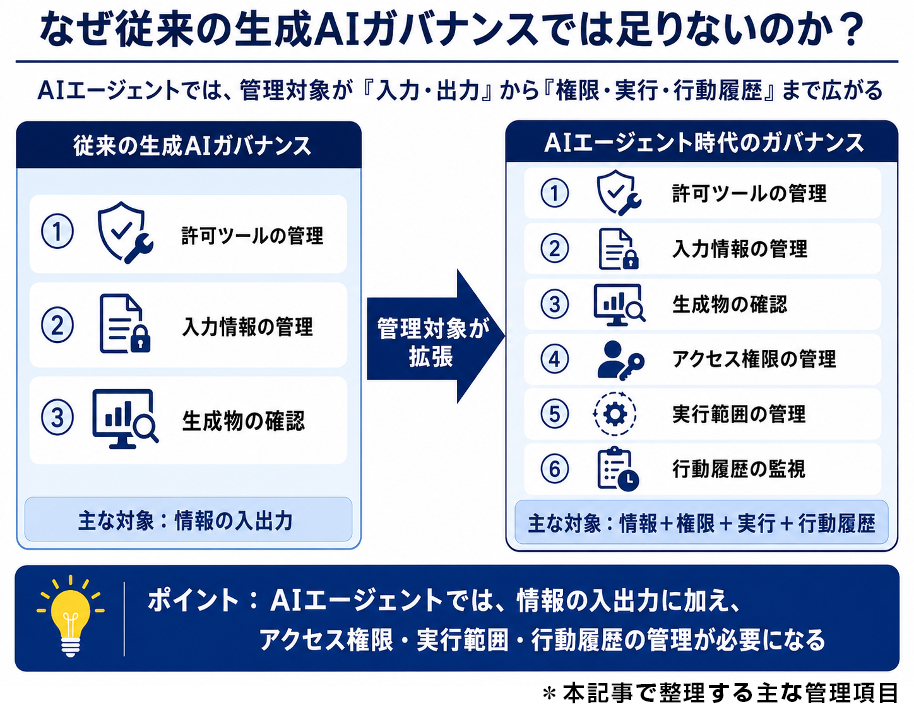
従来の生成AIの社内利用ルールでは、主に「許可ツールの管理」「入力情報の管理」「生成物の確認」などが重視されてきました。たとえば、個人契約の生成AIを業務で利用しない、機密情報や個人情報を入力しない、対外利用する生成物は人が確認するといったルールです。AIの役割が主に情報の入出力であれば、こうした統制は重要な基盤になります。
一方、AIエージェントでは、その基盤に加えて「アクセス権限の管理」「実行範囲の管理」「行動履歴の監視」まで検討する必要があります。整理すると、管理対象は①許可ツール、②入力情報、③生成物、④アクセス権限、⑤実行範囲、⑥行動履歴の6点へ広がります。AIが回答を返すだけではなく、社内システムや外部サービスに接続し、実際の業務に影響する操作を行う可能性があるためです。
理由① AIが「回答」ではなく「実行」する
生成AIで誤りが起きた場合、誤った回答や不適切な生成物を人が確認して修正できる余地があります。一方、AIエージェントがメール送信、データ更新、ファイル操作などを自動で行う場合、誤った判断がそのまま業務上の操作につながる可能性があります。そのため、何を自動実行してよいか、どの操作は人の承認を必須とするかをあらかじめ定義する必要があります。
理由② AIにシステム権限を与える
AIエージェントを実務で活用するには、CRM、メール、カレンダー、ERP、社内データベース、各種SaaSなどに接続させるケースが考えられます。このとき重要になるのが、「ユーザーが何を見られるか」だけでなく、「AIエージェントが何を見て、どの操作まで実行できるか」という権限設計です。人が保有する権限をそのまま付与するのではなく、用途に応じて必要最小限に絞る考え方が求められます。
理由③ 判断と処理が連鎖する
AIエージェントは、調査、判断、計画、ツール操作といった複数の処理を連続して行います。そのため、最初の情報取得や判断に誤りがあると、それを前提に後続処理が進む可能性があります。最終結果だけを見るのではなく、途中でどの情報を参照し、どのような操作を行ったのかを追跡できるようにすることも重要です。
AIエージェント時代には、誤った情報を返す「誤回答リスク」に加え、誤った判断や設定のままメール送信・データ更新・発注処理などを行うリスクも想定する必要があります。本記事では、こうした操作・実行に関するリスクを便宜上「誤実行リスク」と表現しています。これは、従来の生成AI管理から管理対象を広げる必要がある主な理由のひとつです。
AIエージェントで新たに想定しておきたい主なリスク
AIエージェントの活用範囲が広がると、従来の生成AIでも存在した情報漏洩やハルシネーションに加え、「権限を持つAIが実際に行動すること」に起因するリスクを考える必要があります。ここでは、特に業務設計時に確認しておきたい代表的な論点を整理します。
リスク① 過剰な権限による誤操作
業務上必要な範囲を超えてデータやシステムへの権限を付与すると、AIエージェントが本来アクセスする必要のない情報を取得したり、不要な更新・削除を行ったりする可能性があります。利用目的ごとにアクセス先と操作権限を絞り、権限の棚卸しや見直しを行える状態にしておくことが重要です。
リスク② 誤判断・誤実行の連鎖
AIの回答には誤りが含まれる可能性があります。AIエージェントでは、その誤りが回答で止まらず、後続のツール操作やワークフロー実行につながる場合があります。特に対外連絡、データ更新、取引・発注など影響が大きい処理では、確認ポイントや停止条件を事前に設ける必要があります。
リスク③ プロンプトインジェクション等による意図しない行動
AIエージェントがWebサイト、メール、ファイルなど外部から取得した情報を処理する場合、その中に意図しない指示が含まれる可能性があります。外部情報をそのまま命令として扱わない設計や、利用できるツール・操作を制限する仕組みなどを組み合わせることが重要です。
リスク④ 機密情報・個人情報の意図しない利用や送信
AIエージェントは複数システムから情報を取得できるため、入力時のルールだけでは情報管理が難しくなる場合があります。どのデータソースを参照できるか、取得した情報を外部へ送信できるか、ログにどの情報を残すかまで含めて設計することが必要です。
リスク⑤ 監査性・責任所在が不明確になる
複数の処理を自動で実行する場合、問題が発生した後に「何を参照し、なぜその操作を行い、誰の権限で実行されたのか」を確認できなければ、原因究明や再発防止が難しくなります。エージェントの責任者と操作履歴を明確にし、必要に応じて人の承認記録も残せるようにしておくことが重要です。
AIエージェント時代に重視・強化すべき5つの統制
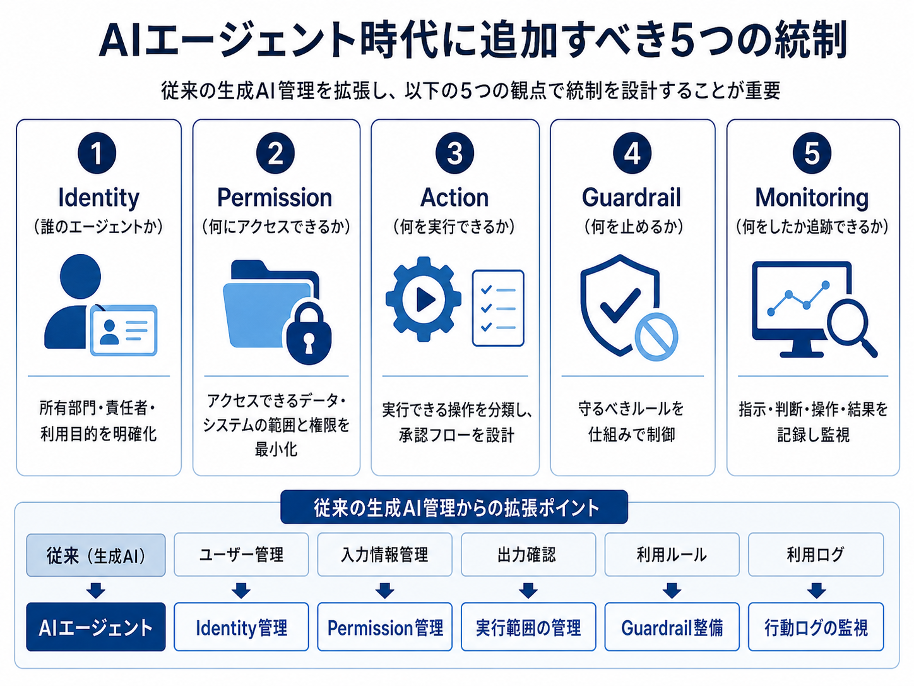
AIエージェントのガバナンスを考えるうえでは、既存の生成AIガバナンスを土台として活用しつつ、AIエージェント特有の論点を追加する考え方が有効です。本記事では、実務上の検討ポイントを分かりやすくするため、ベルテクス・パートナーズ独自の整理として「Identity」「Permission」「Action」「Guardrail」「Monitoring」の5つに分類します。従来の生成AI管理を土台にしながら、AIエージェントではIdentity、Permission、Action、Guardrail、Monitoringの5観点から、権限・実行・監視まで統制範囲を広げて捉えるイメージです。公的ガイドライン等で定められた公式な5分類ではありません。
統制① Identity|誰のエージェントかを明確にする
従来の生成AIでは、主に「誰がどのAIツールを利用できるか」というユーザー管理が中心でした。AIエージェントでは、AI自身がシステムにアクセスして処理を行うため、「このエージェントはどの部門が所有し、誰が責任を持ち、何の目的で動いているのか」を明確にする必要があります。
まず確認したいのは、所有部門、責任者、利用目的を最低限明確にしたうえで、対象業務、接続先、利用者まで識別できる状態になっているかです。エージェント単位でこれらを定義しておくことで、問題発生時の切り分けや見直しがしやすくなります。また、PoCで作成したエージェントがそのまま放置されるといった状態を避けるため、利用開始・変更・停止のライフサイクルも管理対象として考えることが重要です。
統制② Permission|何にアクセスできるかを制御する
従来の生成AIでは、「機密情報を入力してよいか」といった入力ルールが重要でした。AIエージェントでは、それに加えて、AI自身がどのデータやシステムへアクセスできるかを管理する必要があります。
AIエージェントには、人の権限を無条件にそのまま引き継がせるのではなく、用途に応じて必要最小限のアクセス・操作権限に制限することが重要です。閲覧だけでよいのか、更新も許すのか、削除や外部送信まで可能にするのかを切り分けます。たとえば営業支援AIであれば、CRMの顧客情報は参照できても、顧客レコードの削除や権限変更はできない、といった設計が考えられます。接続先ごとに必要な権限を明確にし、用途変更時には再確認することが重要です。
統制③ Action|何を実行できるかを定義する
従来の生成AIでは、生成された文章や分析結果を人が確認する「出力確認」が重要でした。AIエージェントでは、それに加えて、AIが実行できる操作を分類し、「どこまで自動実行できるか」という実行範囲を管理する必要があります。同じアクセス権限を持っていても、実行できる行動の範囲によってリスクが変わる可能性があるためです。
そのため、情報検索、下書き作成、社内データ更新、外部メール送信、発注・契約など、行為ごとに自動実行の可否を定義し、承認フローを設計することが重要です。低リスクの処理は自動化し、一定条件を超えた場合は人に確認を戻す、高リスクの操作は常に承認を必須とする、といった段階的な設計が考えられます。権限の有無だけでなく、「その権限を使って何をしてよいか」まで定義することがポイントです。
統制④ Guardrail|不適切な入出力・行動を仕組みで防止する
従来の生成AIでは、利用者へのガイドライン周知や入力禁止情報の明確化など、人が利用ルールを守ることを前提とした統制が中心になりやすい傾向があります。AIエージェントでは処理が自動化・連続化するため、守るべきルールを技術的な仕組みに落とし込み、実行時に制御する考え方がより重要になります。
そこで、禁止操作の制御、機密情報の検知、個人情報のマスキング、トピック制限、利用可能なツールの限定など、技術的なガードレールを組み合わせます。たとえば、外部送信前に機密情報を検知した場合は処理を止める、許可されていないシステムへの接続要求は実行しない、といった仕組みです。人への教育と技術的制御を組み合わせることで、利用ルールを実際の運用に落とし込みやすくなります。
統制⑤ Monitoring|何をしたかを追跡可能にする
従来の生成AIでは、「誰がいつAIを利用したか」「どのツールを利用したか」といった利用状況の把握が中心でした。AIエージェントでは、1回の依頼から複数の判断や操作が発生するため、従来の利用ログに加えて行動ログの記録・監視が重要になります。
具体的には、どの指示に対し、何を参照し、AIがどのように判断し、どのツールを呼び出し、どの操作を実行し、どのような結果になったのかを追跡できる状態にします。重要操作については、人が承認したかどうかも含めて記録することで、監査や事後検証を行いやすくなります。ログを残すこと自体を目的にせず、何を監視し、どの状態を異常として扱うのかまで決めておくことが重要です。
AIエージェントのガバナンスは「ルール × 組織 × 技術」で設計する
5つの統制は「何を管理するか」を整理するための観点です。一方、実際に企業で運用するためには、ルールだけを作るのではなく、誰が判断するかという体制と、逸脱を防ぐ技術的な仕組みを組み合わせる必要があります。生成AIガバナンスと同様に、「ルール・ポリシー」「組織・プロセス」「技術的ガードレール」の3層で考えると、抜け漏れを抑えやすくなります。
第1層|ルール・ポリシー
まず、どのAIエージェントを利用してよいか、どの業務に使ってよいか、どの情報やシステムへアクセスしてよいか、どの操作を自動化してよいかを明確にします。従来の生成AIガイドラインを土台にしながら、権限・実行・承認に関するルールを追加する考え方です。
第2層|組織・プロセス
次に、エージェントの所有者、承認者、運用担当、インシデント対応窓口を明確にします。新しいエージェントを追加するときの審査、権限を変更するときの確認、事故時の停止・報告フローなどをあらかじめ決めておくことで、現場任せの運用を避けやすくなります。
第3層|技術的ガードレール
最後に、ルールで定めた内容を技術で担保します。アクセス制御、DLP、機密情報マスキング、禁止操作の制御、承認フロー、行動ログの記録などを組み合わせることで、人の注意だけに依存しない仕組みを作ります。特に自律性が高いAIエージェントでは、技術的な統制の重要性が高まります。
| 関連サービス|生成AI活用支援|ベルテクス・パートナーズ |
すべてのAIエージェントを同じように管理する必要はない
AIエージェントのガバナンスでは、一律に同じ強さの統制をかけるのではなく、業務リスクに応じて自律性を設計する考え方が重要です。同じAIエージェントでも、「提案するだけ」の使い方と「外部システムを更新する」使い方では、求められる統制レベルが異なります。リスクが低い用途まで過剰に承認を挟むと現場での活用を阻害する可能性がある一方、高リスク用途で統制が不足すると、問題発生時の影響が大きくなる可能性があります。
本記事では、自律性の違いを実務上理解しやすくするため、便宜上「提案型」「条件付き実行型」「自律実行型」の3段階に整理します。これは公的ガイドライン等の公式分類ではありませんが、「AIにどこまで任せるか」と「どの強さの統制が必要か」を検討する際のたたき台として活用できます。
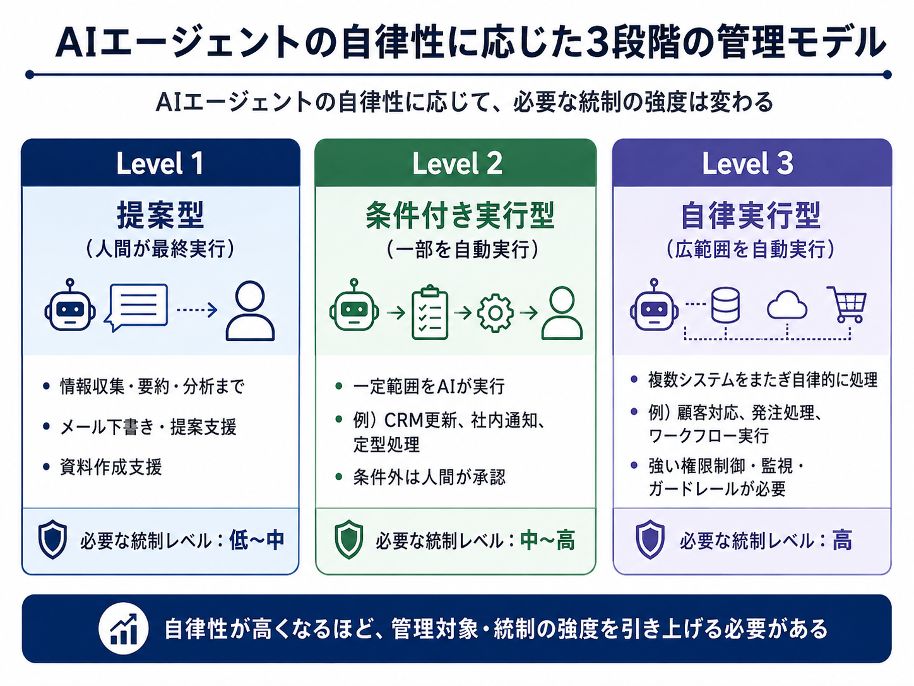
Level 1の「提案型」は、情報収集・要約・分析、メール下書き、提案支援、資料作成支援など、AIが提案や成果物を作成し、最終実行は人が行う使い方です。従来の生成AIに比較的近く、基本的な利用ルール、情報管理、生成物の確認を中心に設計しやすい領域です。本記事の3段階モデルでは、必要な統制レベルを相対的に「低〜中」と整理します。
Level 2の「条件付き実行型」は、CRM更新、社内通知、定型処理など、あらかじめ決められた範囲でAIが一部の操作まで自動実行する使い方です。通常ケースは自動化しつつ、金額やデータ種別、例外条件など一定の基準を超えた場合は人の承認に戻す設計が考えられます。ここでは、権限制御と承認フローを具体的に設計することが重要であり、本記事では必要な統制レベルを「中〜高」と整理します。
Level 3の「自律実行型」は、顧客対応、発注処理、複数システムをまたぐワークフローなど、AIが設定された広い範囲を連続的に自動実行する使い方です。自律性が高まるほど、最小権限、禁止操作、停止条件、行動ログ、継続的な監視などを組み合わせる必要があります。本記事では必要な統制レベルを「高」と整理します。重要なのは、最初からLevel 3を目指すことではなく、業務価値とリスクを確認しながら段階的に自律性を高めることです。

AIエージェントのガバナンス整備で見落としやすい5つの論点
AIエージェントのガバナンスを整備する際には、従来の生成AI管理の延長だけでは捉えにくい論点があります。本記事では、実務上見落としやすい状態を5つに整理します。自社の運用に以下のような状態がないかを確認するチェックポイントとして活用できます。
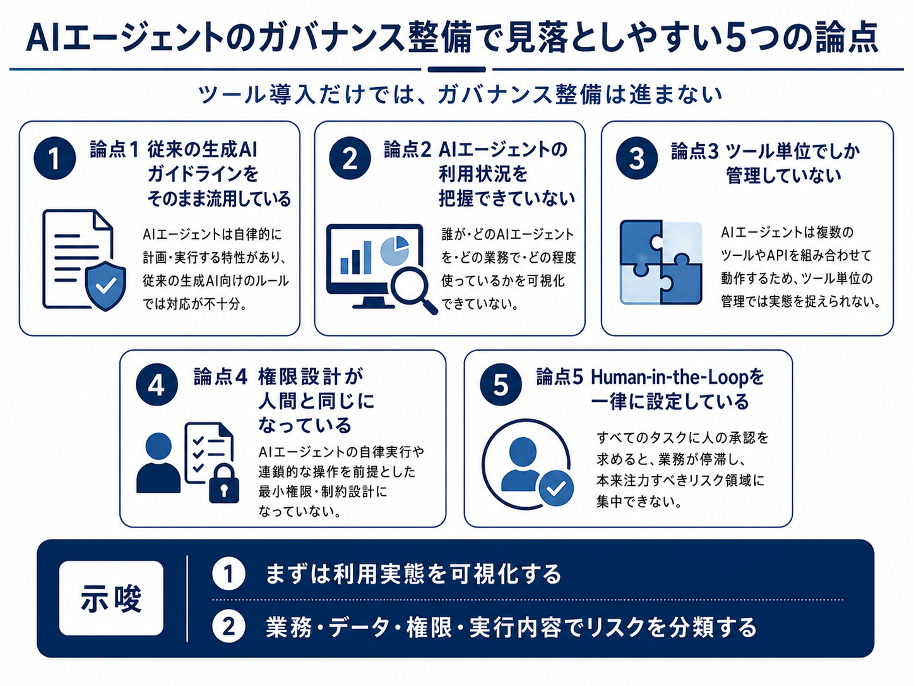
論点① 従来の生成AIガイドラインをそのまま流用している
従来の生成AIガイドラインは、AIエージェント活用でも重要な土台になります。ただし、入力情報や生成物の確認に偏った管理では、AIエージェント特有の権限・実行・監視の論点を十分にカバーできない可能性があります。既存ルールを一から作り直すのではなく、「AIがシステムに接続して行動する場合に何を追加すべきか」という観点で差分を整理すると、現場にも説明しやすくなります。
論点② AIエージェントの利用状況を把握できていない
どの部署が、どのツールを、どのシステムと接続して使っているのかを把握できていない場合、リスク評価や統制の優先順位付けが難しくなります。AIエージェントはPoCや部門単位で導入されることもあるため、正式導入だけを確認していると、実態との乖離が生じる可能性があります。まずは利用目的、責任者、接続先、権限、実行内容を一覧化し、「どこで何が動いているか」を可視化することが出発点です。
論点③ ツール単位でしか管理していない
同じツールでも、使い方や接続先によってリスクが変わる可能性があります。たとえば、公開情報だけを検索するエージェントと、顧客情報を参照して外部メールを送るエージェントでは、同じ製品を使っていても管理すべき内容は異なります。そのため、ツール名だけではなく、「どの業務で」「どのデータを使い」「どの権限で」「何を実行するか」という単位で確認することが重要です。
論点④ 権限設計が人間と同じになっている
AIエージェントには、業務上必要な範囲に絞って権限を付与することが基本です。人の業務権限をそのまま付与すると、AIエージェントが本来の利用目的を超えてデータへアクセスしたり、操作を実行したりできる状態になる可能性があります。人が例外的に持っている管理権限まで引き継がせるのではなく、対象業務に必要な閲覧・更新・実行権限を一つずつ確認することが重要です。
論点⑤ Human-in-the-Loopを一律に設定している
Human-in-the-Loopは重要な考え方ですが、すべての処理に同じ承認を設定すればよいわけではありません。承認を一律に設定すると、低リスク業務では自動化の効果を損なう一方、高リスク業務では必要な確認が不足する可能性があります。どの操作で人が介在すべきかを、業務影響、データの機密性、金額、対外影響などの条件に応じて設計し、自動実行・条件付き実行・承認必須を使い分けることが重要です。
関連記事|DX支援で企業変革を始める方法
AIエージェントのガバナンス整備はどう進める?
AIエージェントのガバナンスは、最初から完璧なルールを作るよりも、重要ユースケースからスモールスタートし、実際に運用しながら改善・成熟させていく方法が実務上取り組みやすいと考えられます。
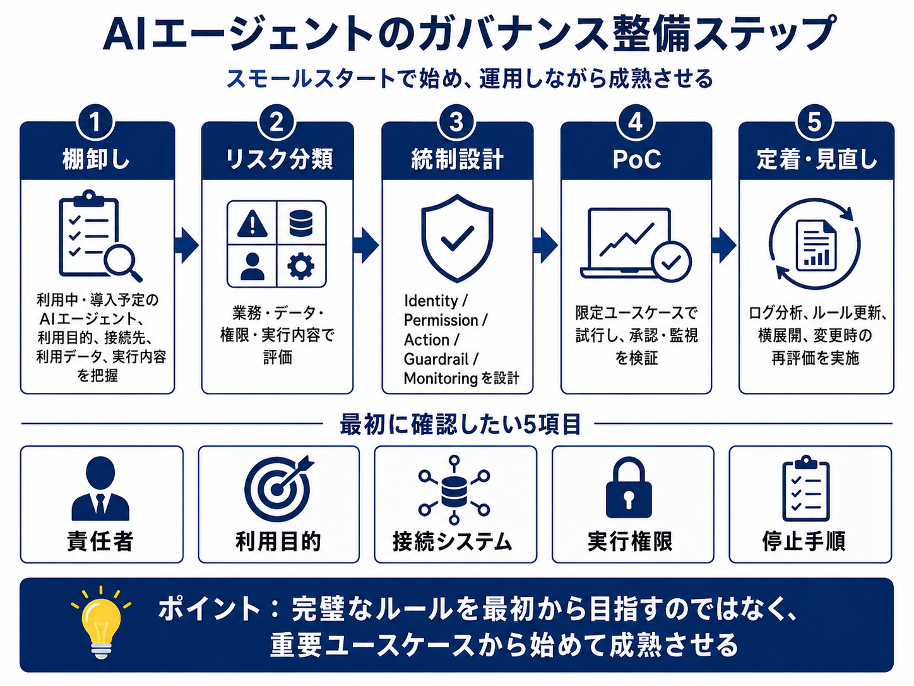
Step1 棚卸し
まずは、利用中または導入予定のAIエージェントについて、利用目的、接続先システム、利用データ、実行内容を棚卸しします。最初に確認したい項目として、責任者、利用目的、接続システム、実行権限、停止手順の5つを押さえ、「誰が・何のために・どこへ接続し・何をできるのか・問題時にどう止めるのか」を一覧化します。
この段階では、完璧な台帳を作ることよりも、リスクが高そうな利用を見つけられる状態にすることが重要です。特に、機密情報や個人情報を扱うもの、外部送信を行うもの、データを更新・削除できるものから優先的に確認すると、後続の検討を進めやすくなります。
Step2 リスク分類
次に、業務、データ、権限、実行内容の4軸でリスクを分類します。たとえば、同じ「メール作成」の用途でも、下書きだけを作る場合と、顧客へ自動送信する場合ではリスクが異なります。また、公開情報を参照する場合と、顧客の個人情報や契約情報を参照する場合でも必要な統制は変わります。
ここで重要なのは、ツールの知名度や機能の多さではなく、実際の業務影響から評価することです。高リスク領域を先に把握することで、承認必須の操作、追加のガードレールが必要な領域、PoCで重点的に検証すべきポイントが明確になります。
Step3 統制設計
リスク分類を踏まえ、Identity、Permission、Action、Guardrail、Monitoringの5観点で統制を設計します。誰が責任を持つのか、何にアクセスできるのか、何を実行できるのか、どこで止めるのか、何を記録するのかを一つずつ決めます。
このとき、利用ガイドラインの文章だけを作るのではなく、承認フロー、権限設定、ログ取得、停止手順など、実際の運用に落とし込むことが重要です。既存の情報管理規程やセキュリティサービスを流用できる部分も確認し、必要な追加対応を明確にすると過剰投資を避けやすくなります。
Step4 PoC
限定ユースケースで試行し、承認や監視の運用が実際に機能するかを検証します。PoCではAIの回答精度だけを見るのではなく、意図しない操作を止められるか、承認が必要な場面を適切に判定できるか、ログから処理を追跡できるか、現場の業務負荷が増えすぎないかといった運用面も確認します。
たとえば、外部メール送信を伴うユースケースであれば、通常ケース、機密情報を含むケース、条件外の依頼、誤った情報を含むケースなど複数のパターンを試し、どこまで自動化できるかを検証します。PoCの段階でガバナンスも同時に検証することで、本番導入後の手戻りを減らしやすくなります。
Step5 定着・見直し
本番導入後は、ログ分析、ルール更新、利用者からのフィードバック、他部門への横展開を通じて運用を成熟させます。AIエージェントの機能や利用部門、接続先、付与権限は変化するため、一度承認した状態を固定的に扱わないことが重要です。
定期的な見直しに加え、接続先の追加、権限変更、新しいアクションの追加、モデルや製品仕様の大きな変更があった場合には、リスクを再評価します。事故やヒヤリハットが起きた場合も、個人の注意不足として終わらせず、ルール・権限・ガードレール・監視のどこに改善余地があるかを確認することが重要です。
【注意事項】AIエージェントのガバナンスで気をつけるべきこと
注意① AIエージェントを一律に禁止しない
リスクの高い用途には相応の統制が必要ですが、AIエージェントという理由だけで一律に利用を禁止すると、低リスク領域で得られる業務効率化の機会まで失う可能性があります。まずは情報収集や下書き作成など影響の小さい用途から始め、実績を確認しながら自律性を高める方法が考えられます。禁止か全面解禁かの二択ではなく、利用条件を明確にすることが重要です。
注意② 人間の承認を増やしすぎない
承認プロセスが過剰になると、AIエージェント活用のスピードや効果を損なう可能性があります。すべての処理で人が確認するのであれば、従来の生成AI利用と大きく変わらないケースもあります。対外送信、重要データの更新、一定金額以上の処理など、業務影響の大きいポイントに承認を集中させ、低リスク処理は自動化するといったメリハリが重要です。
注意③ 権限を最初から広く与えない
AIエージェントに広い権限を与えるほど利便性は高まりますが、同時に意図しない操作の影響範囲も広がります。まずは閲覧中心から始め、必要性を確認しながら限定的な更新・実行へ段階的に広げることで、リスクを抑えやすくなります。権限を追加する際には、その権限が本当に対象業務に必要か、代替手段がないかを確認することも有効です。
注意④ 技術的ガードレールだけに依存しない
技術的ガードレールは重要ですが、それだけでガバナンスが完結するわけではありません。どの業務を許可するかというルール、誰が責任を持つかという体制、現場が異常を報告できる運用、利用者教育などを組み合わせることが重要です。技術で止められない判断を人が補い、人の注意だけでは守りきれない部分を技術で補う設計が求められます。
注意⑤ 一度作ったガバナンスを固定しない
AIエージェントの利用範囲は、業務ニーズや製品機能の変化に応じて広がる可能性があります。導入時には閲覧だけだったエージェントが、後から更新・送信機能を追加することも考えられます。そのため、一度作ったガバナンスを固定せず、運用実態や変更内容に合わせてアップデートすることが重要です。特に権限・接続先・実行可能な操作が変わる場合は、既存のリスク評価を前提にせず再確認することが望まれます。

【まとめ】AIエージェント時代は「利用管理」から「行動管理」へ
AIエージェント時代のガバナンスでは、従来の生成AI管理で重視されてきた入力情報や生成物の管理に加え、アクセス権限、実行範囲、行動履歴の管理も重要になります。AIが「回答する存在」から「業務を実行する存在」へ近づくほど、管理対象も「情報の入出力」から「権限と行動」へ広げる必要があります。
重要なのは、AIエージェントを一律に止めるのではなく、どの業務で、どのデータにアクセスし、どこまで自律的に実行させるのかをリスクに応じて設計することです。そのためには、既存の生成AIガバナンスを土台にしながら、本記事独自の整理である「Identity」「Permission」「Action」「Guardrail」「Monitoring」の5観点から検討範囲を広げることが、実務的な第一歩のひとつと考えられます。
さらに、すべてのAIエージェントを同じ基準で管理するのではなく、自律性や業務影響に応じて統制の強さを変えることも重要です。小さなユースケースから始め、実際のログや運用上の課題を確認しながらルール・体制・技術を更新することで、AI活用を止めずに安全性を高めるガバナンスへつなげやすくなります。
| 関連サービス|DX推進支援|ベルテクス・パートナーズ 関連サービス|生成AI活用支援|ベルテクス・パートナーズ |

より効果的にAIエージェント活用を進めるためには?
AIエージェントには、業務効率化だけでなく、営業支援、顧客対応、バックオフィス処理、ナレッジ活用など、さまざまな業務を変える可能性があります。一方、社内だけで検討していると、利用ルールづくりに議論が集中し、どのユースケースにどの程度の自律性を持たせるべきか、必要な権限・承認・監視をどう設計するかまで具体化できないケースがあります。
特にAIエージェントでは、業務設計とガバナンス設計を別々に進めると、本番導入直前に「この権限では使えない」「承認が多すぎて自動化の効果が出ない」といった手戻りが発生する可能性があります。ユースケースを設計する段階から、扱うデータ、接続システム、実行可能な操作、Human-in-the-Loopの位置、必要なログを同時に整理することが重要です。
ベルテクス・パートナーズでは、AI活用テーマの整理、業務・権限・データを踏まえたガバナンス設計、PoC設計、導入・定着支援まで一貫して支援しています。単にAIツールを導入するのではなく、対象業務の整理、ユースケースの優先順位付け、業務フローへの組み込み、ガードレールや承認プロセスの設計までを一体で検討することで、活用と統制の両立を目指します。
AIエージェントを単なる実証実験で終わらせず、業務変革や新規事業につなげたい場合は、まず自社でどのようなAIエージェントが使われているか、今後どの業務を任せたいか、どのデータ・システムと接続するかを整理することが有効です。そのうえで、価値の大きいユースケースからPoCを行い、必要な統制を検証しながら段階的に横展開することが重要になります。
FAQ|AIエージェントのガバナンスに関するよくある質問
Q. AIエージェントとは何ですか?
A. AIエージェントとは、人から与えられた目的に対して、情報取得、計画、判断、ツール操作、実行までを連続的に支援または実行するAIのことです。
Q. 生成AIとAIエージェントの違いは何ですか?
A. 生成AIは主に回答やコンテンツ生成を担うのに対し、AIエージェントは複数ステップの処理やツール操作まで担える点が違います。
Q. AIエージェントのガバナンスとは何ですか?
A. AIエージェントのガバナンスとは、AIエージェントの利用ルール、責任体制、権限、実行範囲、監視方法などを設計し、安全かつ効果的に活用するための仕組みです。
Q. なぜ従来の生成AIガバナンスでは不十分なのですか?
A. AIエージェントは実際に行動するため、入力と出力の管理だけではなく、アクセス権限や実行範囲、行動履歴の管理が必要になるからです。
Q. AIエージェントにはどのようなリスクがありますか?
A. 誤回答、誤った判断や設定に基づく操作・実行(本記事では「誤実行リスク」と表現)、過剰な権限、機密情報の漏洩、プロンプトインジェクション、監査性の不足などが想定されます。
Q. AIエージェントに機密情報を扱わせてもよいですか?
A. 可能な場合もありますが、許可された基盤、最小権限、ガードレール、ログ管理などの条件を事前に定める必要があります。利用条件を定めずに扱わせることは避ける必要があります。
Q. AIエージェントにはどこまで権限を与えるべきですか?
A. 業務上必要な最小限の権限にとどめることが基本です。まずは閲覧中心から始め、必要性を確認しながら限定的な更新・実行へ段階的に広げる方法が考えられます。
Q. Human-in-the-Loopとは何ですか?
A. AIの処理や判断の途中または最終段階で、人間が確認・承認する運用のことです。高リスク業務では特に重要です。
Q. AIエージェントの操作をすべて人間が承認する必要がありますか?
A. すべてを承認制にする必要はありません。業務・データ・権限・実行内容のリスクに応じて、自動実行、条件付き実行、承認必須を使い分ける考え方が有効です。
Q. AIガードレールとは何ですか?
A. 本記事でいうAIガードレールとは、不適切な入出力や操作を抑制するための技術的な制御のことです。禁止操作の制御や機密情報検知などが含まれます。
Q. プロンプトインジェクションとは何ですか?
A. AIに対して意図しない指示を埋め込み、本来の挙動を変えようとする攻撃や不適切な誘導のことです。AIエージェントでは特に注意が必要です。
Q. AIエージェントの操作ログは何を残すべきですか?
A. 指示内容、参照したデータソース・対象、呼び出したツール、実行した操作、結果、承認者など、必要な範囲で後から追跡できる情報を残すことが重要です。ログの保存範囲・期間は、機密性や個人情報保護にも配慮して設計します。
Q. AIエージェントの利用ルールはどう作ればよいですか?
A. まずは利用中のAIエージェントを棚卸しし、業務・データ・権限・実行内容で分類したうえで、リスクに応じたルールを設計するのが基本です。
Q. AIエージェントのガバナンス整備はどこから始めるべきですか?
A. 棚卸しから始めるのが有効です。責任者、利用目的、接続システム、実行権限、停止手順の5項目をまず把握すると、設計が進めやすくなります。
Q. AIエージェント導入時にPoCは必要ですか?
A. いきなり全社展開するのではなく、限定ユースケースでPoCを行い、承認フローや監視方法が機能するかを確認することが望ましいです。
参考資料
・総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/20260331_report.html
・経済産業省「AIエージェント利活用に伴うリスクへの対応」(2026年4月) https://www.meti.go.jp/press/2026/04/20260403003/20260403003-b.pdf
・NIST「Summary Analysis of Responses to the Request for Information Regarding Security Considerations for AI Agents」(2026年5月18日) https://www.nist.gov/publications/summary-analysis-responses-request-information-regarding-security-considerations-ai
・NIST「Insights into AI Agent Security from a Large-Scale Red-Teaming Competition」(2026年3月23日) https://www.nist.gov/blogs/caisi-research-blog/insights-ai-agent-security-large-scale-red-teaming-competition
・Microsoft Learn「AIエージェントの管理とセキュリティ保護 – Cloud Adoption Framework」(2026年更新) https://learn.microsoft.com/ja-jp/azure/cloud-adoption-framework/ai-agents/governance-security-across-organization